一封"稳岗补贴"邮件,背后是一条钓鱼流水线
📢 本文摘自「凋零骷髅Sec」公众号
Q: 我同事收到封”稳岗补贴”邮件,点进去填了姓名、身份证、银行卡,卡里的钱就被转走了。这啥原理?
A: 那封邮件是假的,点进去的是一个仿冒”人社局”的钓鱼站。更绝的是,它后面还连着一套真人实时操控的流水线。
Q: 真人?操控?啥意思?
A: 慢慢讲。这条流水线你从头看到尾,以后谁再发这种链接,你一眼就能认出来。
一切从一个域名开始。
名词解释
钓鱼邮件 / 钓鱼站
冒用官方名义(这里是”人社/税务”)发的假通知,诱导你点链接、填信息。链接指向的网站是伪造的,长得很像官方,但不是。
域名抢注的特征
骗子域名一般有几个破绽:注册时间离发信日期很近(这站只注册了 7 天)、注册人用的是免费邮箱、注册商是廉价小厂商。这三个特征凑一块,基本不用往下看。
PhaaS——钓鱼即服务
跟”软件即服务(SaaS)”一个道理:有人把钓鱼站做成”套件”,像模板一样出租给下游。买家用它做自己的钓鱼站,运营商提供技术支持。这套件还带实时操控功能,所以叫”流水线”。
WebSocket(WS)
一个”双向通话”的网络通道。普通网页是你请求一次、服务器答一次;WS 是一接通就一直连着,两边随时能互发消息。后面你会发现,骗子就靠它”看着”你填表。
行,名词过完,上钩的鱼走一遍。
第一步:一封”补贴”邮件,和 7 天前刚注册的域名
邮件长这样——标题是《关于开展稳岗补贴与个税专项退税核算通知》,落款”人社及税务部门”,说你有资格领补贴,点链接线上办理,24 小时后系统关闭,逾期资金退回财政账户。
两处精心设计:
- 权威:抬出”人社、税务、社保缴费基数、工龄系数”,听着就官方。
- 紧迫:”24 小时后关闭””逾期驳回”,逼你赶紧点。
邮件里的链接指向 zbxxx.cn。查一下它的老底:
| 项 | 结果 | 说明 |
|---|---|---|
| 注册时间 | 2026-08-24 | 离发信只隔几天 |
| 注册人邮箱 | b39xxxx@gmail.com | 个人免费邮箱,非企业 |
| 注册商 | Web Commerce Communications Limited | 廉价小厂商 |
| 解析 IP | 11 个 | 香港/日本廉价主机,东一个西一个 |
刚注册、免费邮箱、廉价注册商、一堆廉价 IP——四条全中,骗子实锤。再往下点:
1 | |
它跳到了 www.aokxxx.cn。查这域名:跟 zbxxx.cn 同一分钟注册,注册邮箱一模一样,注册编号连号。一个骗子,一天注册了两个域名,一个引路,一个干活。
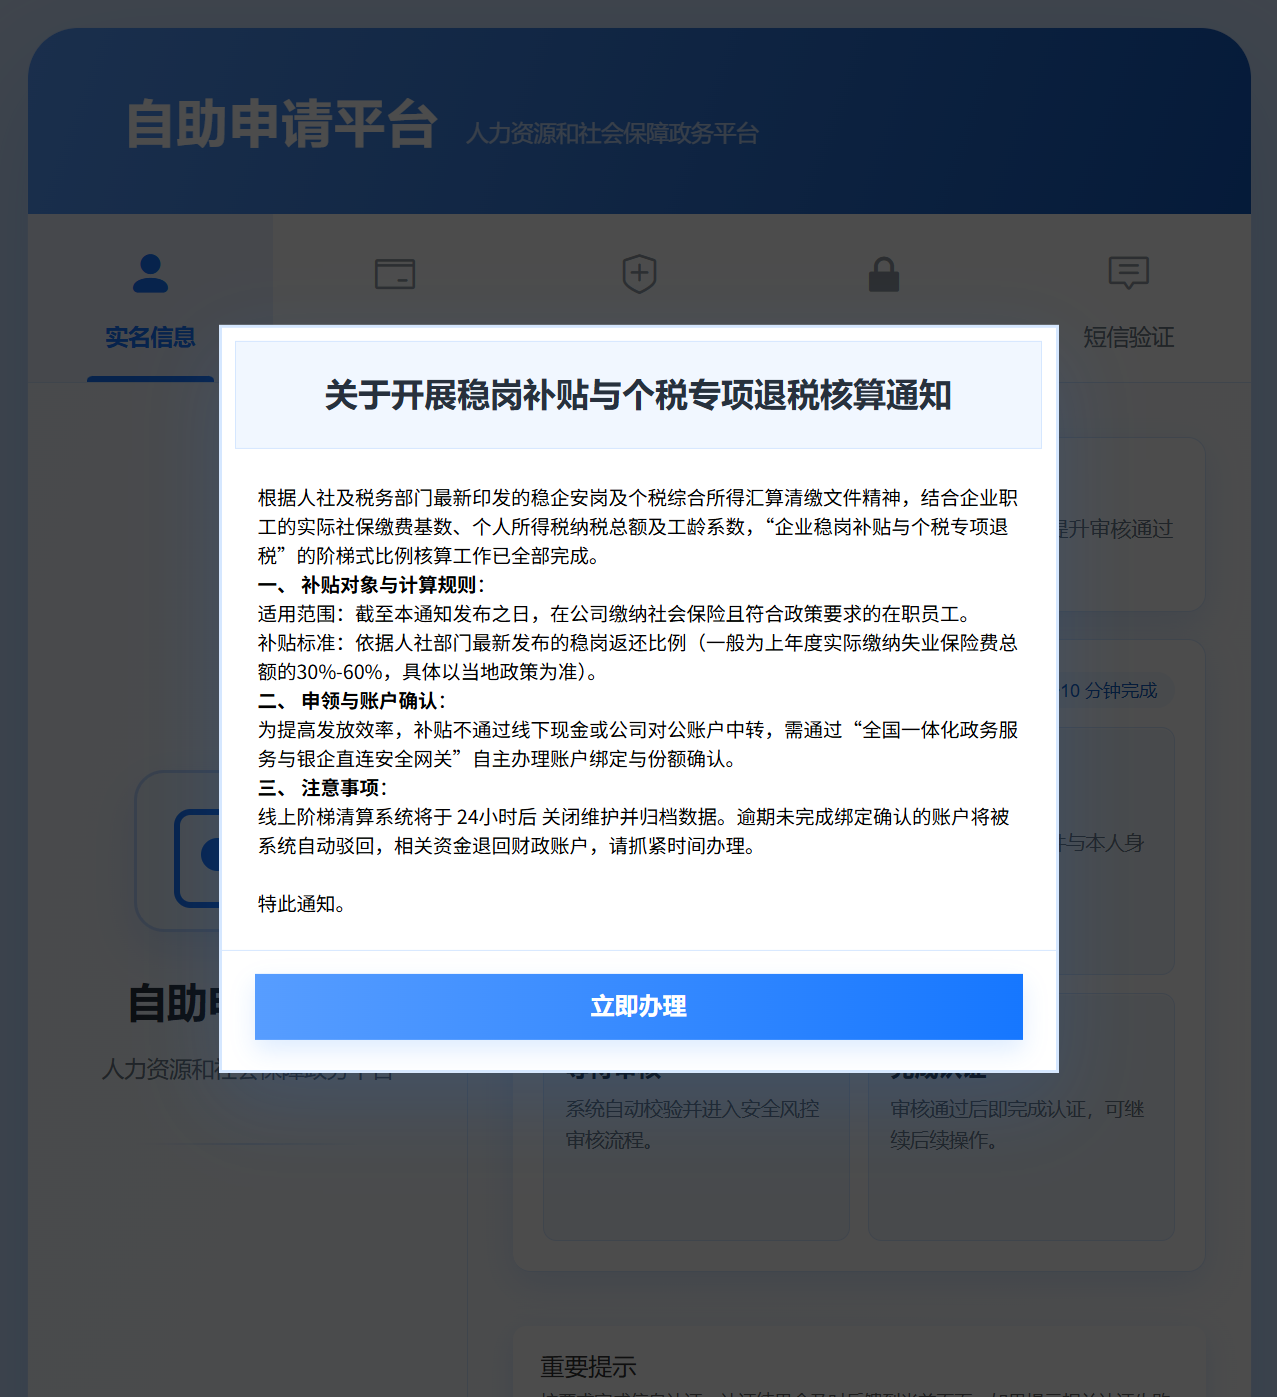
第二步:点进去,”人社政务平台”长这样
跳转后的页面,标题栏赫然写着”人力资源和社会保障政务平台”,还有一个弹窗通知:
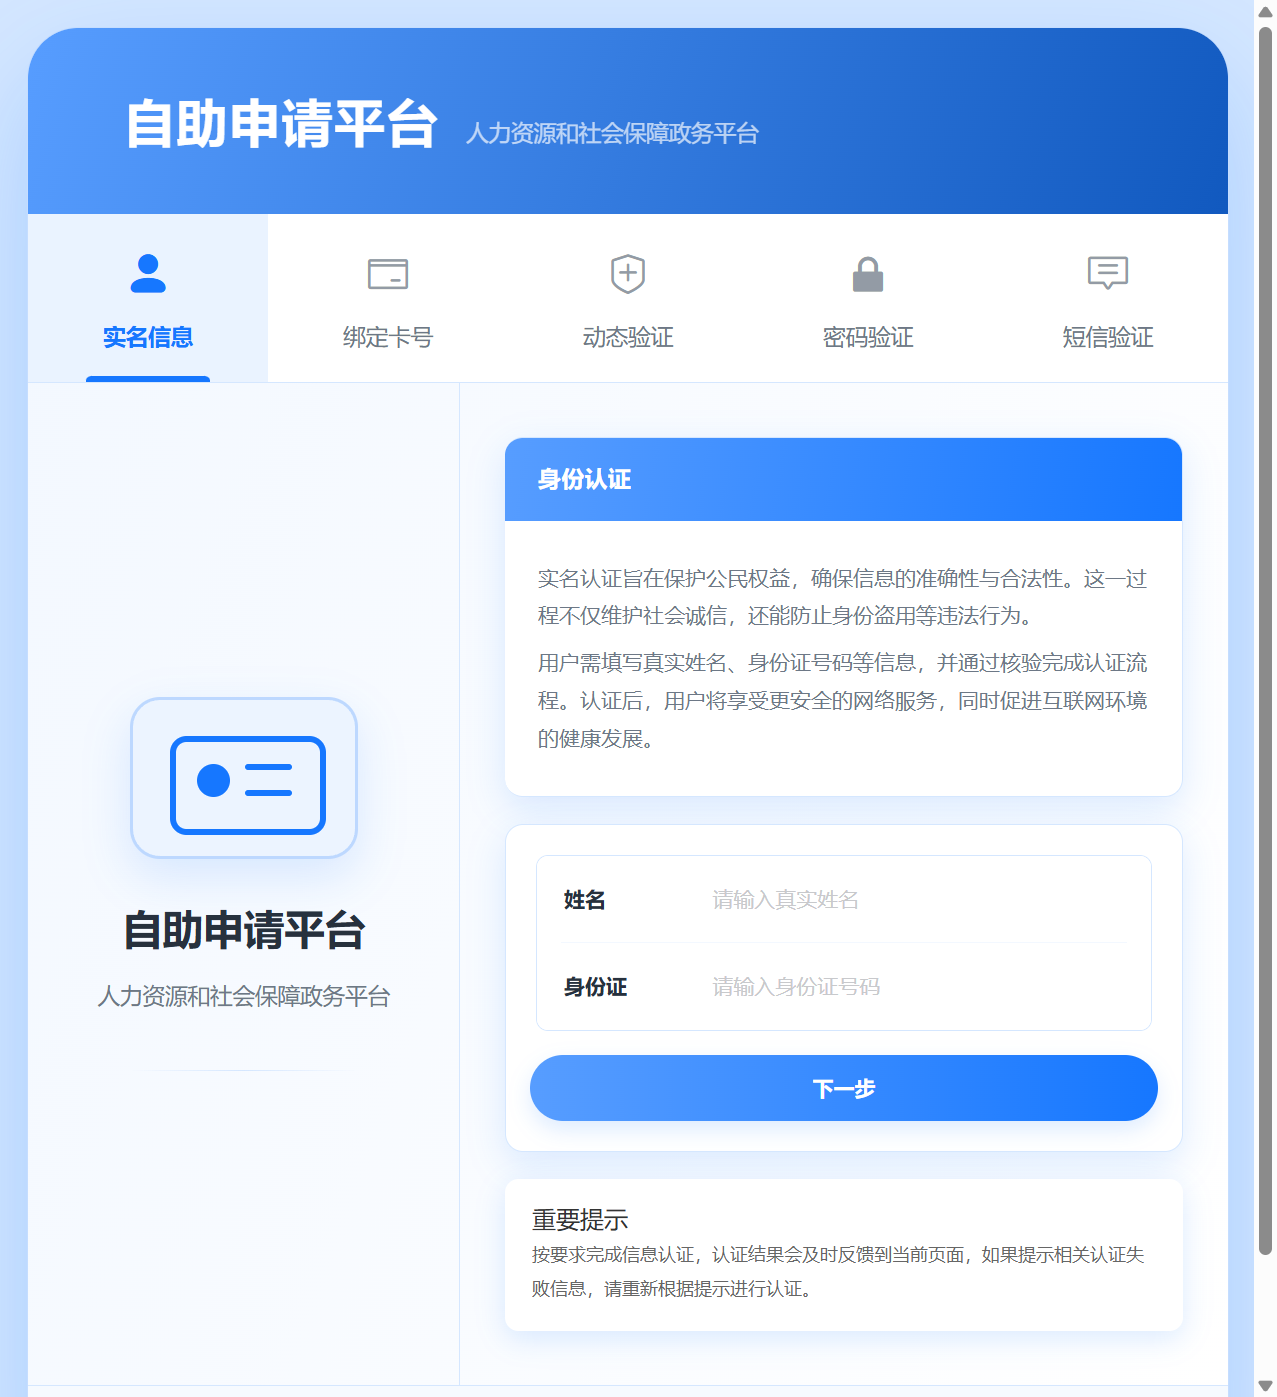
(图1 弹窗、图2 表单)页面做得挺像回事:顶部”自助申请平台”,下面五个步骤——实名信息 → 绑定卡号 → 动态验证 → 密码验证 → 短信验证,还有”重要提示”。仿得越像,越说明是冲着”像官方”去的。
但有个硬伤:真正的政务网站域名都以 .gov.cn 结尾,这儿是 .cn。 记住这一条,能挡掉九成钓鱼站。
第三步:五步流程,每一步在偷什么
看流程栏,它用五个步骤把受害者走完一条完整的”收集链”。
① 实名信息——姓名 + 身份证
这一步会让你填真实姓名和身份证号。骗子拿这个干什么?一是做”实名”背书,让你放松警惕;二是这批身份信息本身就是值钱货,能拿去开卡、冒名贷款。填完直接进下一步,中间没有任何校验,你填啥它信啥。
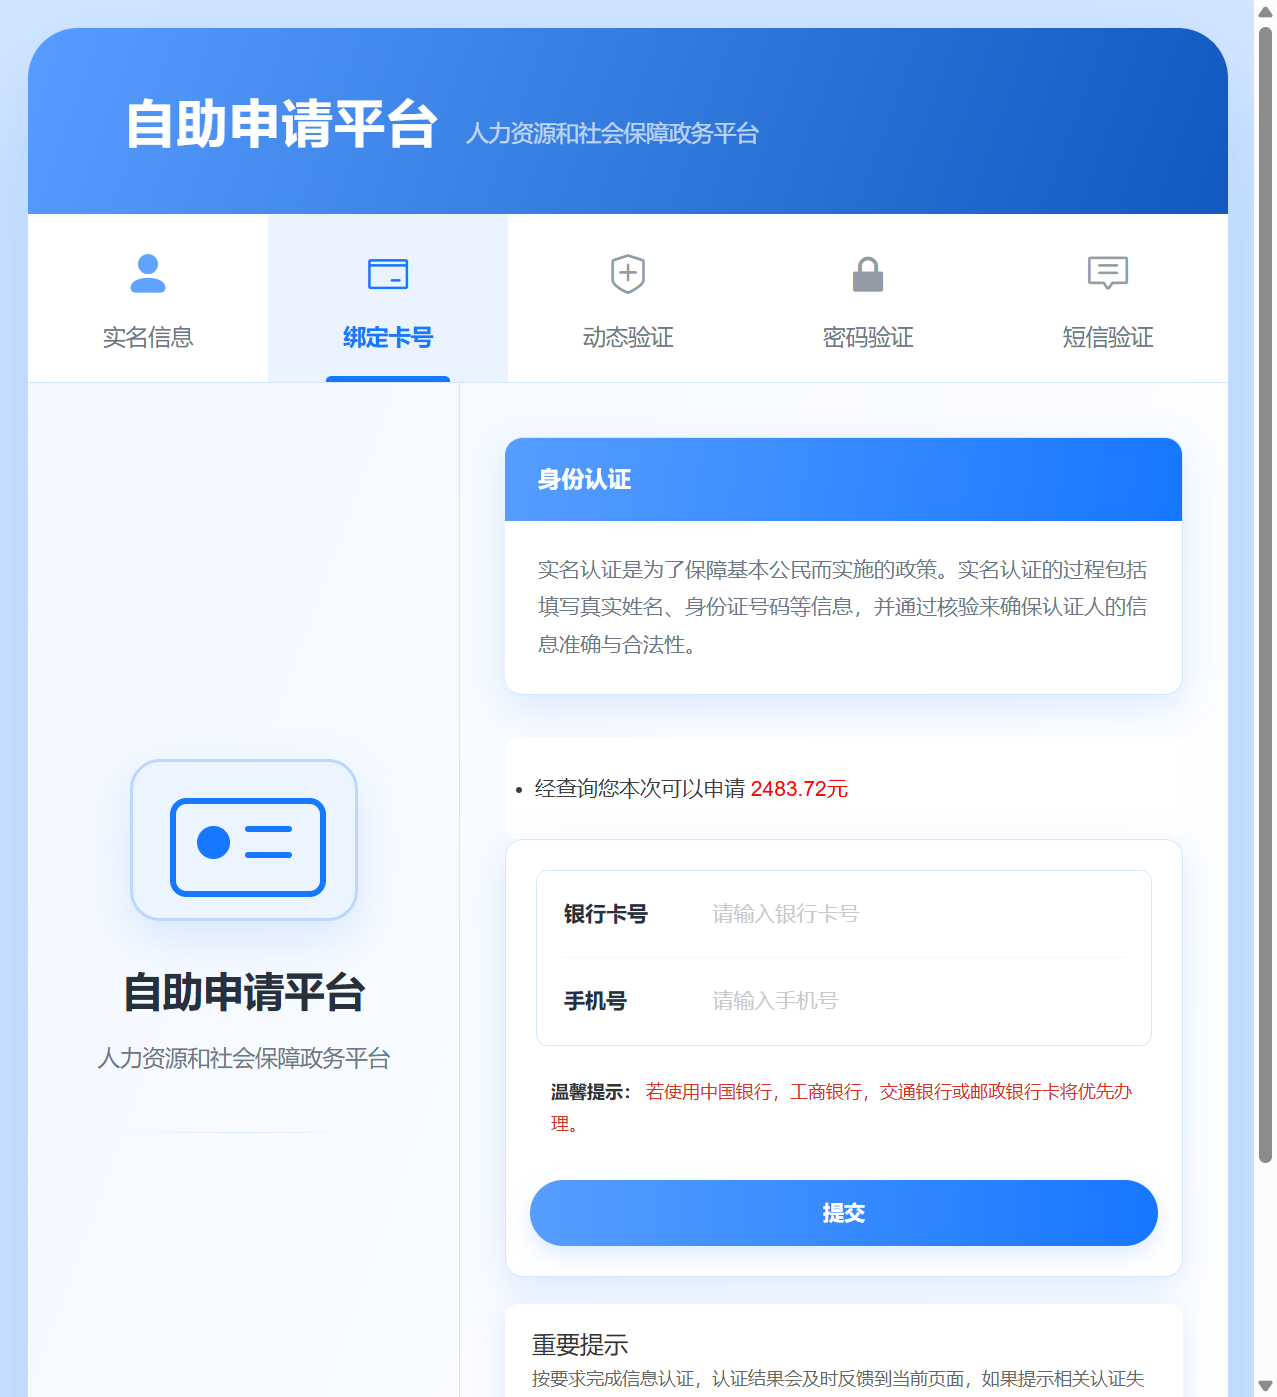
② 绑定卡号——银行卡号 + 手机号
这页还会”贴心”地显示一句:**”经查询您本次可以申请 2483.72 元”。一个具体到分的数字,用来钓你上钩。下面要你填银行卡号、手机号,还提示”使用中国银行、工商银行、交通银行或邮政银行卡将优先办理”——不是优惠,是这些银行的卡骗子最容易下手**。
③ 动态验证——卡内余额
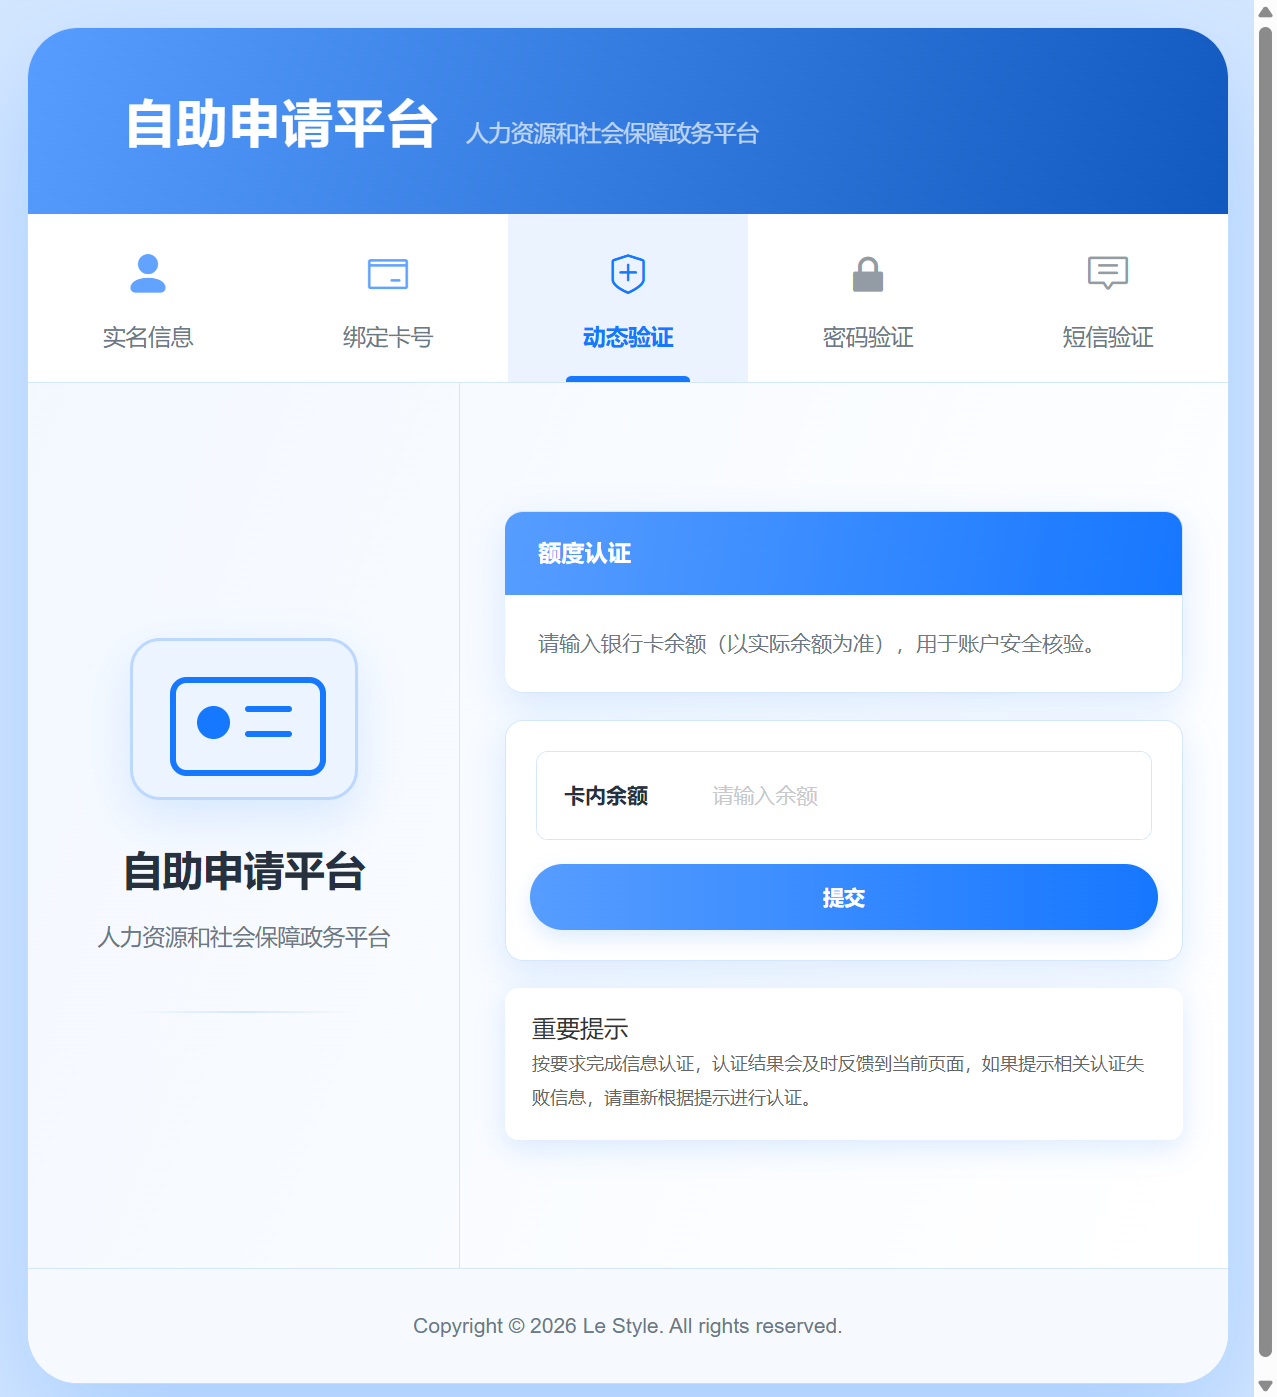
这页要你填”卡内余额”,还配了一句”请输入银行卡余额(以实际余额为准),用于账户安全核验”。银行核验从不要你报余额。 这一步的真实目的是探底——看看你卡里有多少钱,值不值得动,好决定后面的”操作量”。
④ 密码验证——取款密码
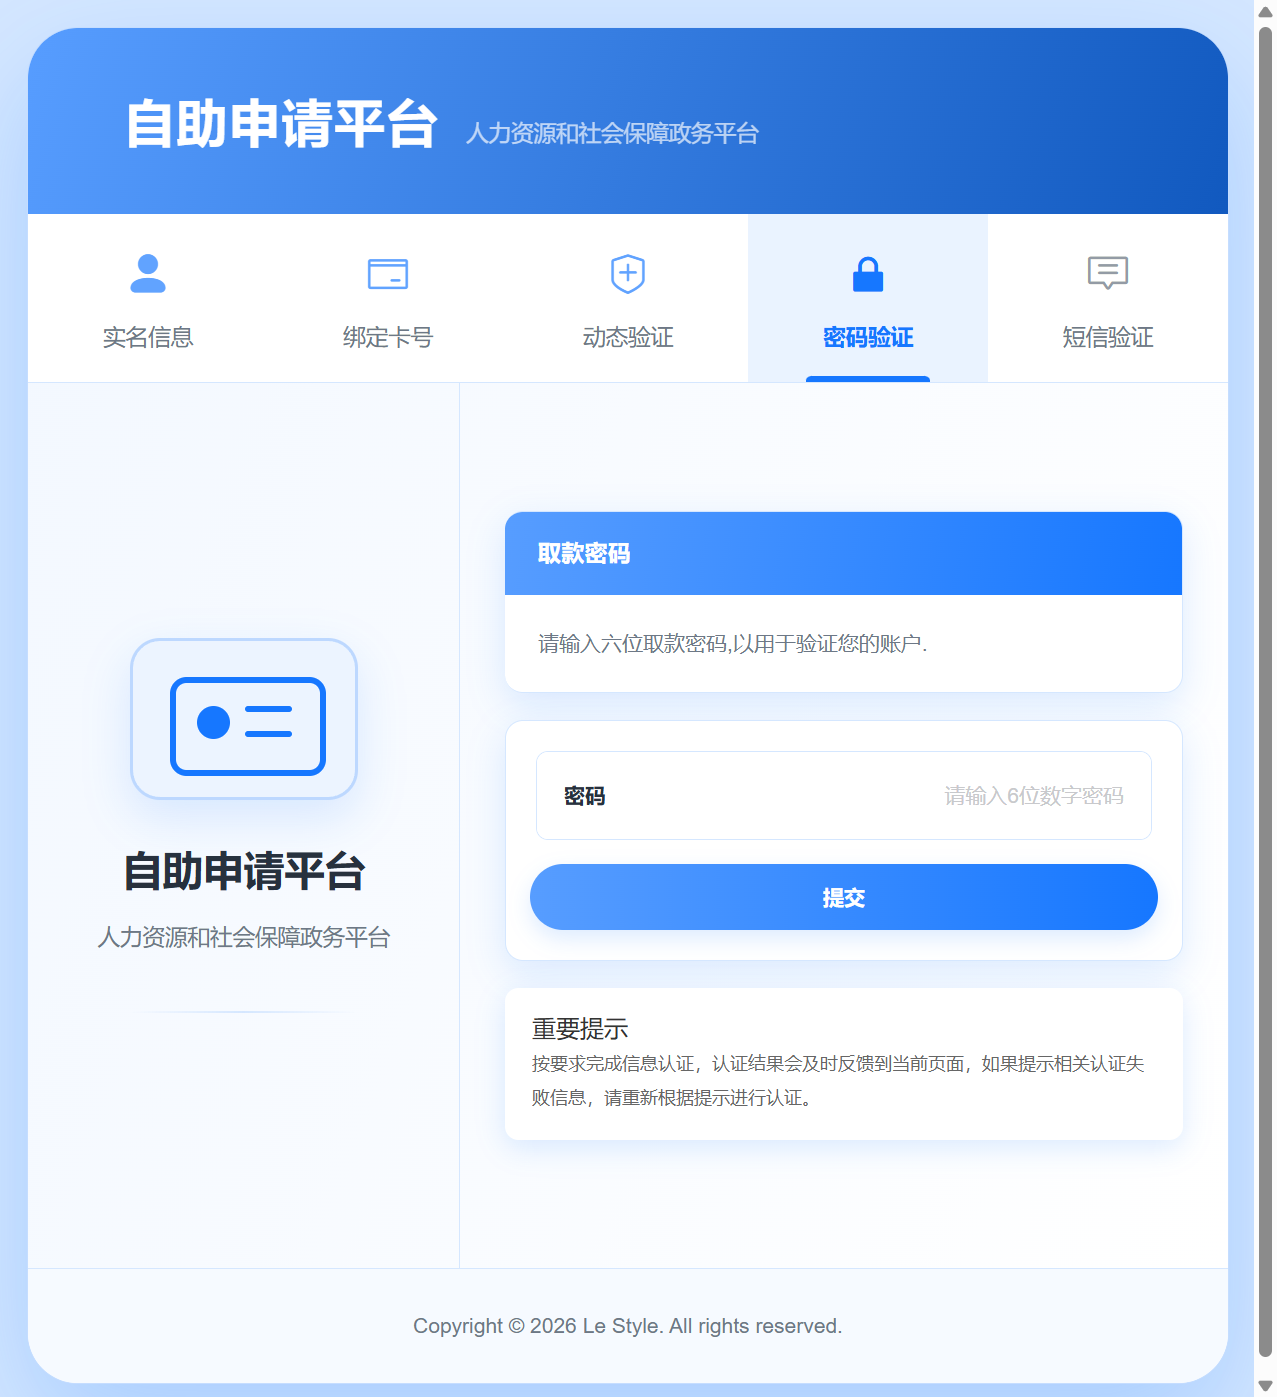
到这儿图穷匕见了:**”请输入六位取款密码,以用于验证您的账户。”** 取款密码是你的银行卡在 ATM/柜台取现用的密码,任何正规平台都不会索要。填到这里,这张卡基本就完了。
⑤ 短信验证——验证码
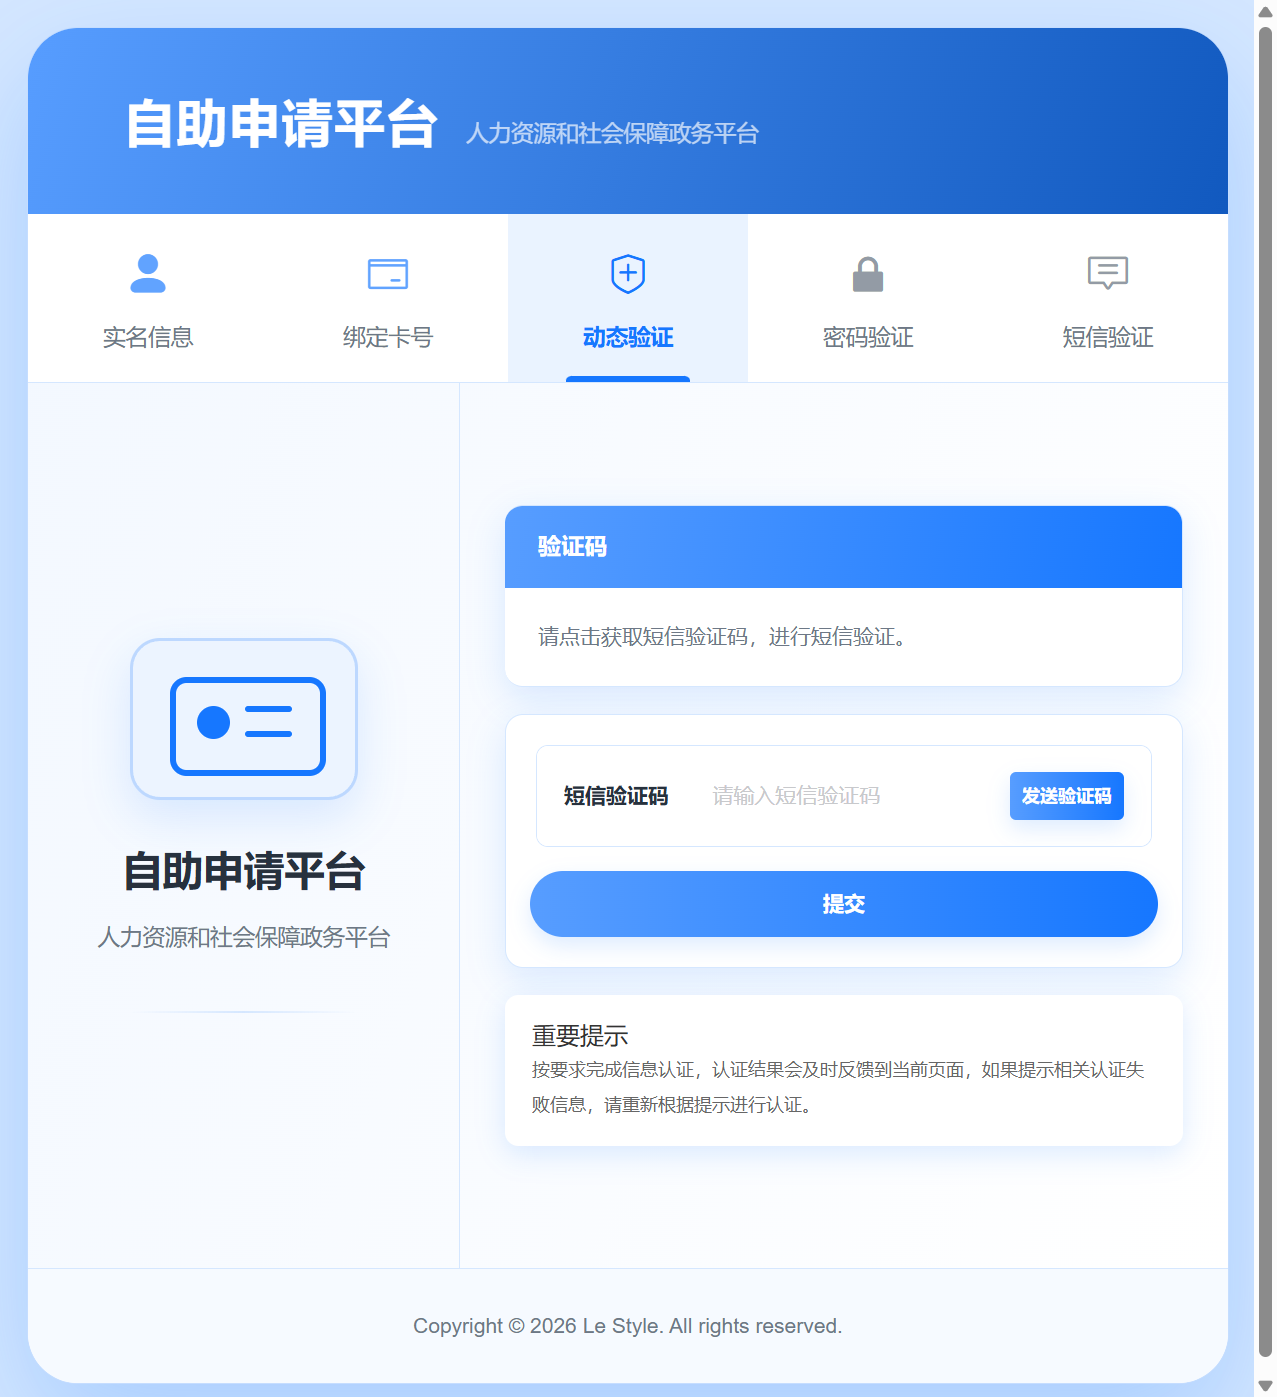
最后一步要短信验证码。骗子甚至会引导你”发短信 ZXQBEZF 到 95588”——这串字母是银行短信服务的一个指令,发出去等于你授权了某些操作。验证码一到手,转账的最后一环就通了。
一句话总结这条流水线:先套身份,再探余额,要你的取款密码,最后拿走验证码。 五步走完,你卡里的钱就从”你的”变成”骗子的”。
第四步:最骚的部分——真人实时操控
光有套件还不可怕。真正让这条流水线”智能化”的,是它内置的 WebSocket 实时操控。我把套件的前端 JS 拆开,里面清清楚楚写着这么一段:
1 | |
什么意思?你填完余额那一刻,骗子的后台就”叮”地弹出一条新订单,你的每一步操作都实时同步过去。 运营者坐在后台,能通过这条通道直接指挥你页面上跳转到哪一步:
1 | |
你以为的”系统审核中”,其实是骗子正盯着你填的每一个数字。要你输取款密码就推一步,要你收验证码就再推一步——就像你被一个看不见的人牵着走。这也解释了为什么这骗局”成功率”那么高:不是脚本在骗你,是人在骗你。
加餐:代码审计——把套件翻个底朝天
前面是”从外面看”(黑盒),这节扒开看(白盒)。这套件是个 Vue 前端,逻辑全在打包后的 JS 里,翻 JS 找接口是高价值动作。这个思路放哪个站都通用:前端代码 = 免费的情报。
第一步,认接口。 所有请求都走后端同一个路径前缀,翻出来的接口名直白得可怕:
| 接口 | 作用 |
|---|---|
POST /checkId |
验姓名+身份证 |
GET /checkbankcard |
验银行卡 |
POST /insert |
全量落库(姓名/证件/卡号/手机号/余额) |
POST /codehq |
收短信验证码 |
POST /bind |
绑定实时通道 |
POST /online |
上报”受害者在线” |
POST /selectTempConfig |
下发页面配置 |
第二步,看防篡改。 每个请求都带一个 sign:
1 | |
把参数按字典序排好、拼成字符串、哈希两遍,服务器校验。这套”签名”是套件防止别人改参数、防同行截胡用的。看着唬人,其实就两轮 MD5,跟防不防得住是两码事。
第三步,看页面码表。 套件里定义了一张”页面映射表”,运营者推什么码,受害者页面就跳哪:
1 | |
注意 g:/cvn、n:/3d-otp、o:/3d-password——信用卡的安全码(CVN)、3D 验证的验证码和密码都给你备好了。 这站是”储蓄卡+信用卡”通吃,前面那张”取款密码”只是开胃菜,碰上信用卡还能继续榨。
第四步,顺藤摸瓜找运营商。 套件里硬编码了一个 WebSocket 调试域名 htt.qhxxx.cn。点进去一看——一个”WhatsApp 网页版”的仿冒站,页面底部挂着一整片”友情链接”,全是同类货:
whatssapp.xxx.cn家族:dash-/bot-/link-/sys-/cloud-… 二十几个子域zh-camscanner.xxx.cn—— 扫描全能王的仿冒域名zh-xmind.xxx.cn—— XMind 思维导图的仿冒域名- 还有一长串:
hhtxxx.cn、gjlxxx.cn、shanxxx.cn、c-xxx.cn…
再查这些域名的注册人,邮箱全是同一个:gwu2xx@sina.com。到了这儿,全貌就拼出来了:
1 | |
“钓鱼即服务”实锤:有人造套件、有人搞仿冒站矩阵,还有人买套件单干。 你收到的那封”稳岗补贴”邮件,只是这张大网里最不起眼的一环。
结尾:几个常见疑问
问:怎么一眼认出是钓鱼邮件?
三看:看域名是不是 .gov.cn;看有没有”系统即将关闭/逾期驳回”这类逼你快速操作的话术;看要不要你填取款密码、验证码、卡内余额——正规划款流程只要卡号,其它都是红线。
问:那真的稳岗补贴怎么发?
真政策走的是”免申即享”:符合条件的,钱直接打到企业社保缴费账户,不需要员工点链接申领,更不会问你要取款密码。凡是让你”点链接领补贴”的,都是假的。拿不准就打 12333(人社)或 12366(税务)官方热线核实。
问:已经填了怎么办?
立刻给银行打电话冻结卡片、挂失,改银行卡/网银密码;然后打 110 或反诈专线 96110 报案,越快越好。身份信息泄露的,留意名下有没有被冒名开户/贷款。
问:骗子为啥敢用”人社”名义?
因为成本极低。域名几块钱一个,套件按模板租,邮件群发一次几千封,中一单就回本。所以打击上,重点在让钓鱼域名活不下去——发现一个,向 12321 举报中心和国家反诈中心 APP 举报,域名被封一个是一个。
问:这套拆法对我有啥用?
方法比结论值钱:看到可疑站,先查域名注册时间/注册商,再翻它的前端 JS 找接口,顺着接口找它背后的域和运营者。 钓鱼站、诈骗 App、山寨官网,全是这个套路。你不需要懂安全,照这三步走一遍,九成能看出它是不是装的。
行了,一条流水线从邮件看到后台,骗子用的招也就这些。我是凋零骷髅sec,回去继续下界挖矿了——下次见了,各位。
本文所有域名均为攻击者自有钓鱼基础设施,分析过程仅做被动测绘、未提交任何真实数据。请勿对他人网站做未授权测试。